AI-SecOps (SUVI-SG)
AI 보안 관제·취약점 점검 자동화 솔루션
보안 경보는 매일 수천 건씩 쌓이는데 확인할 사람은 늘 모자랍니다. AI-SecOps(정식 제품명 SUVI-SG, 스마트디펜스 AI-SecOps)는 AI 에이전트가 경보를 스스로 걸러 내고, 애매한 것은 직접 조사하고, 막아야 할 것은 바로 막는 보안 운영 자동화 솔루션입니다. 공격자의 눈으로 우리 시스템의 취약점을 먼저 찾아 대응 방안까지 알려 줍니다. 사내 서버든 쓰고 있는 클라우드 서버든 고객 환경에 설치해 바로 쓸 수 있고, 보안 기록은 외부 AI 서비스로 나가지 않습니다.
최종 업데이트:
경보는 넘치는데 확인할 사람이 없습니다
하루에 들어오는 수천 건의 경보 가운데 진짜 공격은 몇 건뿐입니다. 그 몇 건을 찾느라 담당자의 하루가 갑니다. 랜섬웨어와 계정 탈취 같은 공격은 사람이 없는 밤과 주말을 고르고, 아침에 확인하면 이미 늦은 경우가 많습니다. 보안 인력은 구하기 어렵고, AI의 도움을 받고 싶어도 보안 기록과 개인정보를 회사 밖 AI 서비스로 보낼 수는 없습니다.
탐지에서 조사, 대응까지 AI가 이어서 처리합니다
AI-SecOps는 숙련된 보안 담당자가 일하는 순서를 그대로 따릅니다. 대부분의 이벤트는 자동으로 정리하고, 판단이 필요한 경보만 AI가 조사해 근거와 함께 보고서로 남깁니다. 공격 유형은 국제 표준 분류인 MITRE ATT&CK에 맞춰 정리하고, 조직의 보안 정책을 근거로 대응 방안을 제시합니다. 막아야 할 것은 위험도에 따라 바로 막거나 담당자 승인을 받아 실행합니다. 자체 시험 환경에서 실제 공격 시나리오로 잰 결과, 공격 시작에서 탐지까지 보통 1초, 탐지에서 차단까지 보통 2분이 걸렸습니다(2026년 10월 측정, 고객 환경에 따라 달라집니다).
㈜서브소프트의 AI-SecOps는?
서브소프트는 2011년부터 모바일 보안과 이메일 보안 제품을 만들어 온 보안 전문 기업입니다. 여기에 기업 내부망에서 AI를 운영해 온 경험을 더해 AI-SecOps를 만들었습니다. 방어와 공격 테스트를 한 제품에서 다룹니다. 사내 서버, 클라우드 서버 등 고객이 쓰는 환경에 맞춰 설치하고, 인터넷이 끊긴 망분리 환경에서도 쓸 수 있습니다. 일부 기능은 API로도 제공합니다. 중요한 조치는 사람이 최종 결정하고, 모든 조치는 기록으로 남습니다.
주요 기능
AI 위협 탐지
쏟아지는 이벤트를 자동으로 걸러 내 사람이 볼 것만 남깁니다. 평소와 다른 움직임을 학습해, 천천히 들어오는 공격이나 탈취한 계정을 쓴 침입도 잡아냅니다.
AI 자율 조사
판단이 필요한 경보는 AI 에이전트가 관련 기록을 찾아보고, 내부 보안 정책과 지침을 근거로 권고 조치와 판단 이유를 함께 제시합니다.
자동 대응
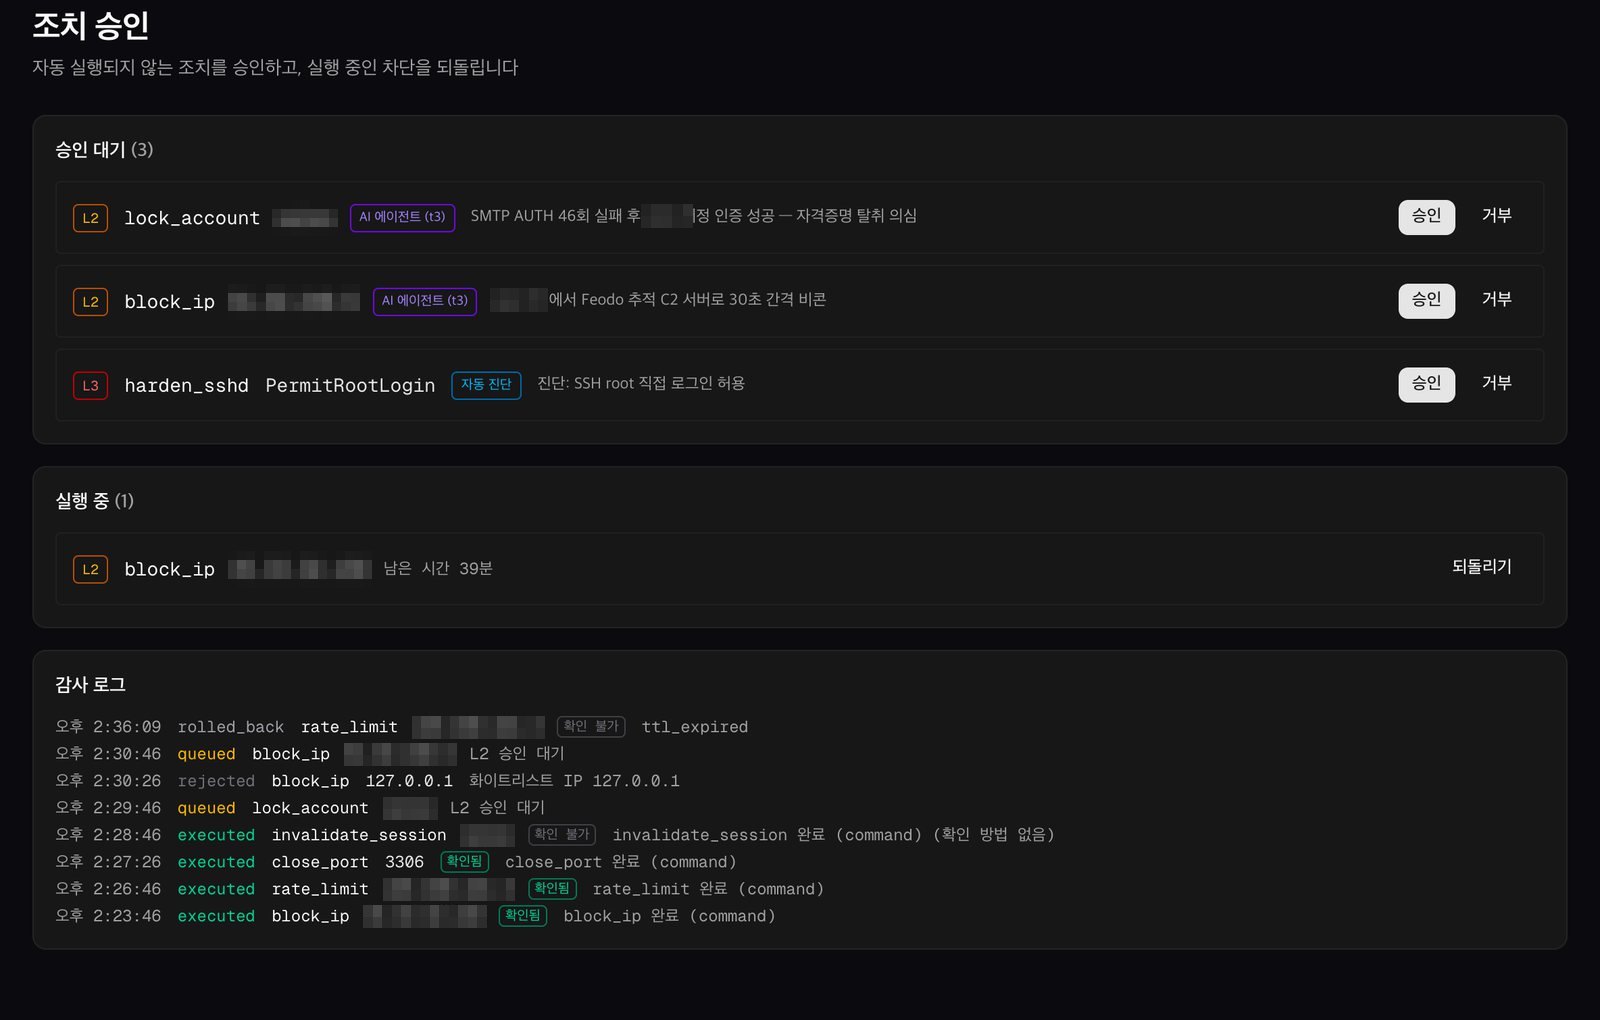
위험도에 따라 바로 차단하거나 담당자 승인 후 실행합니다. 자동 대응의 범위는 회사가 정하고, 실행한 조치는 언제든 되돌릴 수 있습니다.
AI 공격 테스트
웹 사이트 주소를 넣거나 서버를 연결하면 AI가 공격자의 방식으로 시험해 취약점을 찾고, 항목마다 대응 방안을 함께 알려 줍니다.
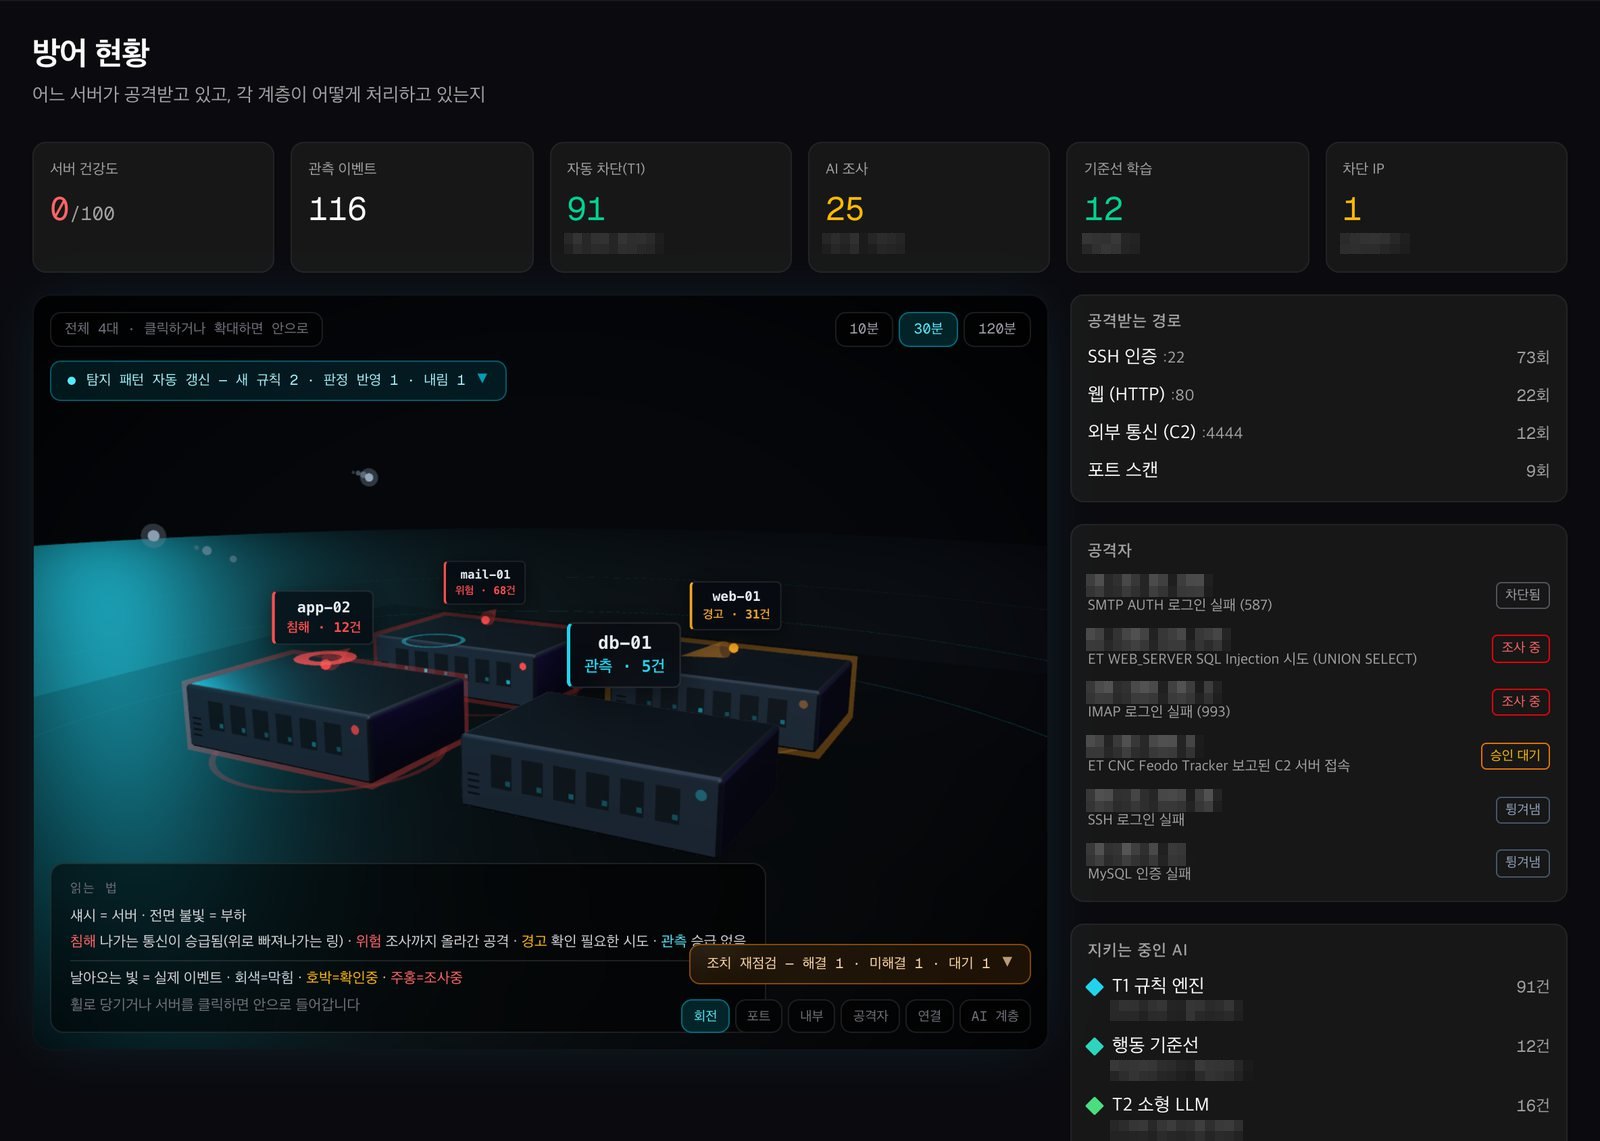
한눈에 보는 방어 현황
흩어진 경보를 사건 단위로 묶어 보여 줍니다. 어느 서버가 공격받고 어디까지 막았는지 3D 화면에서 바로 확인합니다.
맞춤형 보고서와 감사 기록
분석 결과와 위험 수준, 대응 방안을 역할에 맞는 보고서로 정리합니다. 열람·검색·설정 변경 이력이 남아 사후 감사에 쓸 수 있습니다.
환경에 맞는 제공 형태
사내 서버(온프레미스)는 물론, 임대해 쓰는 클라우드 서버에도 설치하면 바로 동작합니다. 일부 기능은 API로 연동할 수 있고, 분석용 AI가 고객 환경 안에서 돌아 보안 기록이 외부 AI 서비스로 나가지 않습니다.
기술 사양
탐지·분석
- 위협 탐지
- 규칙 기반 탐지와 행동 학습, AI 분석을 함께 사용
- AI 조사
- AI 에이전트가 근거를 모아 한국어 보고서 작성
- 사건 관리
- 관련 경보를 하나의 사건으로 묶어 표시
- 위협 분류
- MITRE ATT&CK 기준으로 공격 유형 분류
대응·점검
- 자동 대응
- 위험도별 자동 실행 또는 승인 후 실행, 되돌리기 지원
- 공격 테스트
- 웹 사이트·서버의 취약점을 AI가 찾고 대응 방안 제시
- 서버 점검
- 보안 설정의 약점 진단과 조치 후 재확인
설치·운영
- 제공 형태
- 온프레미스, 클라우드 서버 설치, API 연동. 망분리 환경 지원
- AI 구동
- 고객 환경 안에서 동작. 외부 AI 서비스로 전송 없음
- 보고서·기록
- 역할별 보고서, 모든 조치의 감사 기록, 메신저·이메일 알림
도입 절차
- 1
환경 확인
지켜볼 서버와 지금 쓰는 보안 장비, 망 구성을 확인합니다.
- 2
설치
사내 서버나 클라우드 서버 등 운영 환경에 설치합니다. 처음에는 막지 않고 지켜보기만 하는 상태로 시작합니다.
- 3
탐지 조정
평소 행동을 학습시키고 탐지 결과가 맞는지 함께 확인합니다.
- 4
대응 범위 결정
어떤 조치를 자동으로 하고 어떤 조치를 승인받을지 정합니다.
- 5
운영
자동 대응을 켜고, 확인이 필요한 항목만 알림으로 받습니다.
이렇게 씁니다
“보안 담당자가 한두 명이거나 겸직인 경우”
경보를 하나씩 열어 보는 대신 정리된 사건만 확인합니다. 담당자는 승인이 필요한 결정에 집중할 수 있습니다.
“망분리 환경에서 AI 관제가 필요한 경우”
분석용 AI까지 내부망에 설치하므로 보안 기록이 외부로 나가지 않고, 모든 조치가 기록으로 남습니다.
“사람이 없는 시간의 공백을 메워야 하는 경우”
정해 둔 범위 안에서 먼저 차단하고, 아침에는 무엇을 왜 막았는지 보고서로 확인합니다.
“클라우드 서버로 서비스를 운영하는 경우”
웹 서버나 DB 서버로 쓰는 클라우드 서버에 설치하면 바로 지켜보기 시작합니다. 별도 장비를 들이지 않고 보안 운영을 갖출 수 있습니다.
“공개 전에 취약점을 확인하고 싶은 경우”
웹 사이트 주소만 넣으면 AI가 공격 테스트를 진행합니다. 필요할 때마다 돌려 보고 대응 방안까지 받아 봅니다.
자주 묻는 질문
SIEM은 기록을 모아 경보를 띄우는 데, SOAR는 사람이 미리 짜 둔 절차를 실행하는 데 초점이 있습니다. AI-SecOps는 그 사이의 일, 곧 경보가 진짜인지 확인하고 판단하는 일을 AI가 맡습니다. 사람은 결과를 확인하고 중요한 결정만 내리면 됩니다.
전송되지 않습니다. 분석에 쓰는 AI도 고객 환경(사내 서버 또는 고객의 클라우드 서버)에 설치되어 그 안에서만 동작합니다. 인터넷이 끊긴 망분리 환경에도 설치할 수 있습니다.
사내 서버에 구축하는 온프레미스, 임대해 쓰는 클라우드 서버에 설치하는 방식, 필요한 기능만 API로 연동하는 방식을 지원합니다. 웹 서버나 DB 서버를 클라우드에서 운영 중이라면 그 서버에 설치해 바로 쓸 수 있습니다. 환경에 맞는 구성은 문의 주시면 안내해 드립니다.
네. 탐지한 공격을 MITRE ATT&CK의 전술·기법 분류에 맞춰 정리하고, 조직의 보안 정책에 따른 대응 방안을 함께 제시합니다.
영향이 큰 조치는 담당자 승인을 거쳐야 실행됩니다. 자동으로 실행한 차단도 일정 시간이 지나면 풀리고 언제든 되돌릴 수 있습니다. 자동 대응을 어디까지 허용할지는 회사가 정하며, 모든 조치는 기록으로 남습니다.
AI-SecOps는 특정 악성코드가 아니라 침투 과정에서 나타나는 행동을 봅니다. 반복되는 로그인 실패 뒤의 성공, 평소와 다른 접속, 외부로 나가는 수상한 통신처럼 랜섬웨어나 정보 유출로 이어지는 초기 징후를 잡아 일찍 차단합니다.
네. 점검할 웹 사이트 주소를 입력하거나 서버를 연결하면 AI가 공격자의 방식으로 시험해 취약점을 찾고, 대응 방안을 함께 정리합니다. 점검은 허가받은 자사 시스템만 대상으로 합니다.
2026년 10월 자체 시험 환경에서 실제 공격 시나리오를 돌려 잰 값입니다. 고객 환경과 정책에 따라 달라질 수 있습니다.
보안 담당자가 적거나 다른 업무와 겸하는 중견·중소기업, 망분리 의무가 있는 공공기관과 금융권, 야간과 주말 관제가 어려운 조직, 클라우드 서버로 서비스를 운영하는 조직에 맞습니다. 자세한 구성은 문의 주시면 환경에 맞춰 안내해 드립니다.
AI-SecOps (SUVI-SG) 도입이 궁금하신가요?
간단한 정보만 남겨주시면 담당자가 빠르게 연락드립니다.