AI-SecOps (SUVI-SG)
AIによるセキュリティ運用・脆弱性診断の自動化ソリューション
セキュリティアラートは毎日数千件ずつ溜まりますが、確認する人はいつも足りません。AI-SecOps(製品名 SUVI-SG、スマートディフェンス AI-SecOps)は、AIエージェントがアラートを自ら絞り込み、判断の難しいものは直接調査し、止めるべきものはすぐに止めるセキュリティ運用自動化ソリューションです。攻撃者の視点で自社システムの脆弱性を先に見つけ、対策までお知らせします。社内サーバーでも、ご利用中のクラウドサーバーでも、お客様の環境に導入してすぐに使え、セキュリティログが外部のAIサービスに送られることはありません。
最終更新:
アラートは溢れているのに、確認する人がいません
1日に届く数千件のアラートのうち、本物の攻撃はわずか数件です。その数件を探すだけで担当者の1日が終わります。ランサムウェアやアカウント乗っ取りといった攻撃は人のいない夜間や週末を狙い、朝に確認したときにはすでに手遅れということも少なくありません。セキュリティ人材の確保は難しく、AIの力を借りたくても、セキュリティログや個人情報を社外のAIサービスに送るわけにはいきません。
検知から調査、対応までをAIが続けて処理します
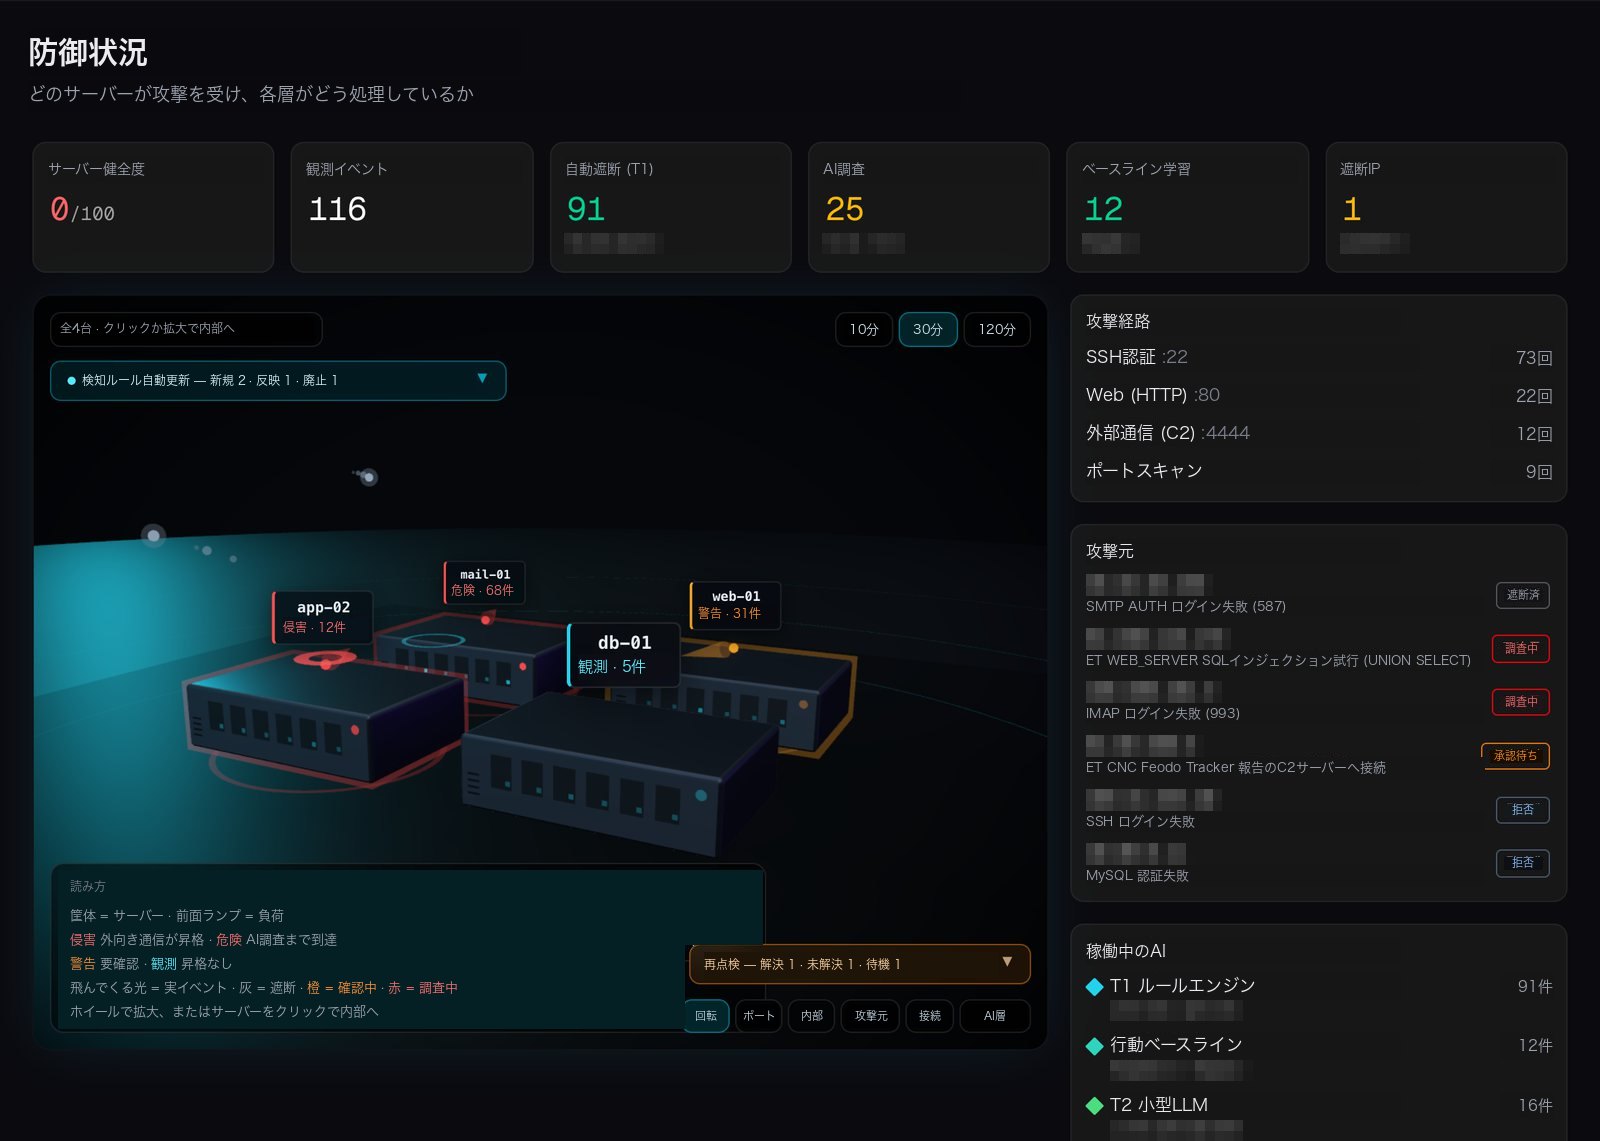
AI-SecOpsは、経験豊富なセキュリティ担当者が行う手順をそのままたどります。ほとんどのイベントは自動で整理し、判断が必要なアラートだけをAIが調査して、根拠とともにレポートにまとめます。攻撃の種類は国際標準の分類であるMITRE ATT&CKに沿って整理し、組織のセキュリティポリシーを根拠に対応策を提示します。止めるべきものは、危険度に応じて即時に遮断するか、担当者の承認を得てから実行します。自社の検証環境で実際の攻撃シナリオを使って測定したところ、攻撃開始から検知まで通常1秒、検知から遮断まで通常2分でした(2026年10月測定。お客様の環境により異なります)。
SUVsoftのAI-SecOpsとは
SUVsoftは2011年からモバイルセキュリティとメールセキュリティの製品を開発してきたセキュリティ専門企業です。そこに社内ネットワークでAIを運用してきた経験を加え、AI-SecOpsを開発しました。防御と攻撃テストを一つの製品で扱います。社内サーバーやクラウドサーバーなど、お客様の環境に合わせて導入でき、閉域網でもお使いいただけます。一部の機能はAPIでも提供します。重要な措置は人が最終判断し、すべての措置が記録に残ります。
主な機能
AIによる脅威検知
大量のイベントを自動で絞り込み、人が見るべきものだけを残します。平常時の動きを学習し、ゆっくり進む攻撃や、窃取されたアカウントを使った侵入も捉えます。
AIによる自律調査
判断が必要なアラートは、AIエージェントが関連する記録を調べ、社内のセキュリティポリシーや指針を根拠に、推奨措置と判断理由を併せて提示します。
自動対応
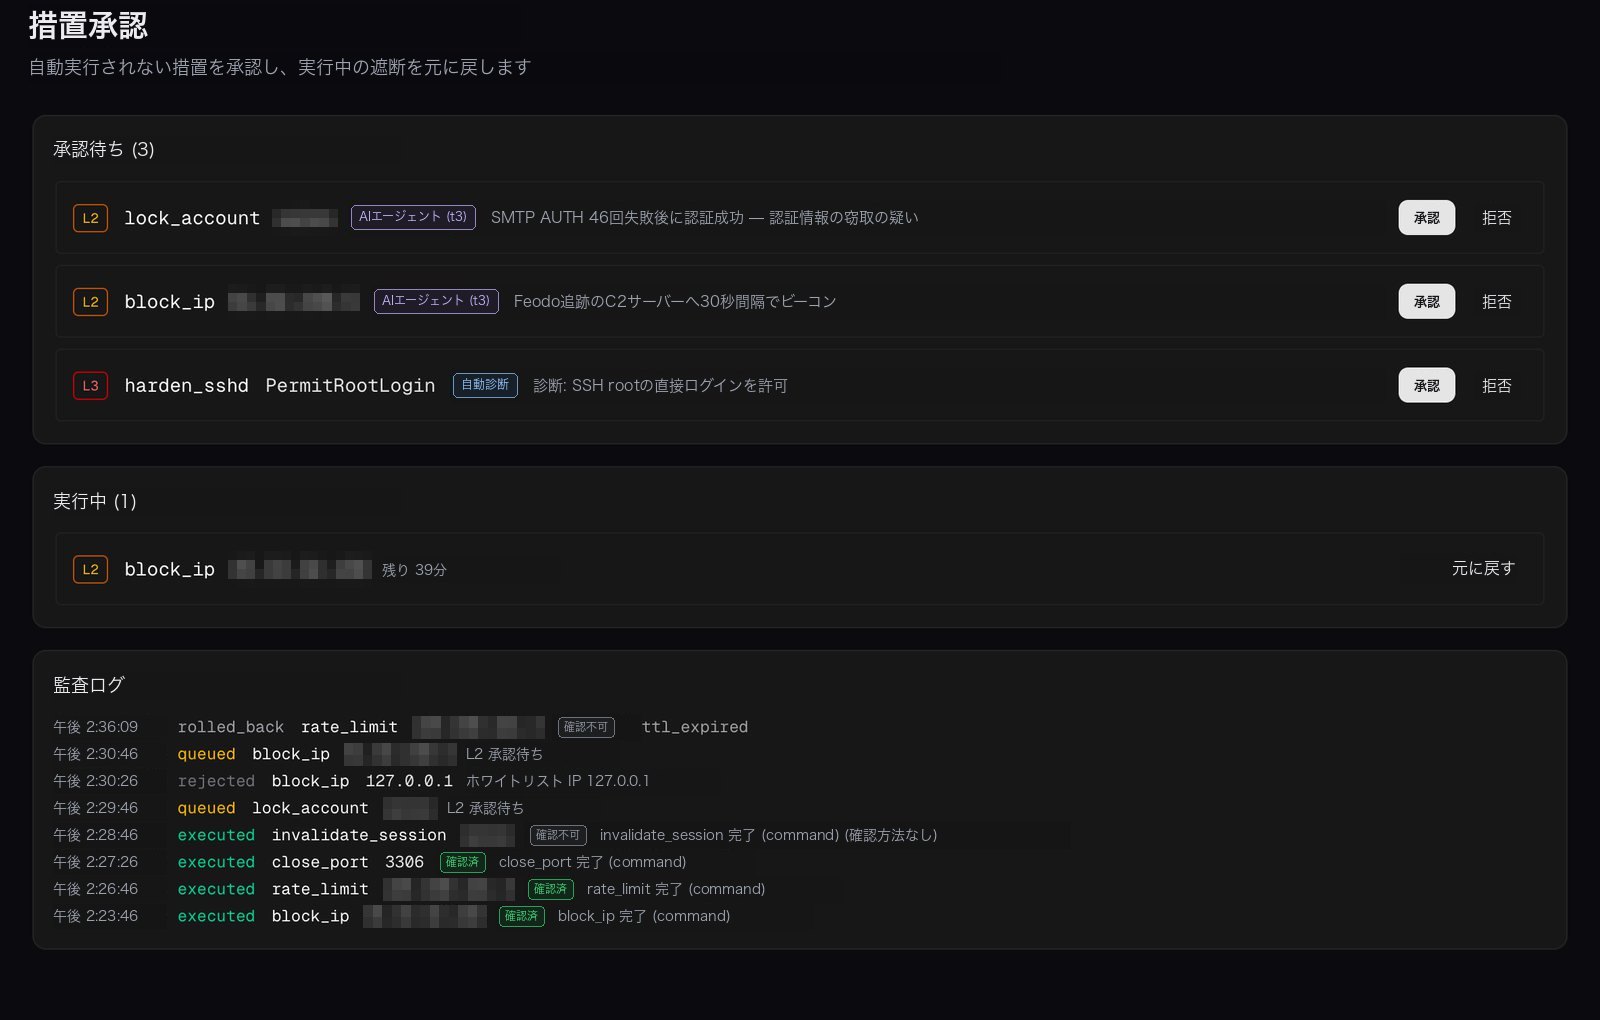
危険度に応じて即時に遮断するか、担当者の承認後に実行します。自動対応の範囲はお客様が決め、実行した措置はいつでも元に戻せます。
AIによる攻撃テスト
WebサイトのURLを入力するかサーバーを接続すると、AIが攻撃者と同じやり方で検証して脆弱性を見つけ、項目ごとに対策をお知らせします。
防御状況をひと目で把握
ばらばらのアラートをインシデント単位にまとめて表示します。どのサーバーが攻撃を受け、どこまで防いだかを3D画面ですぐに確認できます。
役割別レポートと監査記録
分析結果、危険度、対応策を、役割に合わせたレポートにまとめます。閲覧・検索・設定変更の履歴が残り、事後の監査に活用できます。
環境に合わせた提供形態
社内サーバー(オンプレミス)はもちろん、レンタルしてお使いのクラウドサーバーにも導入すればすぐに動作します。一部の機能はAPIで連携でき、分析用AIはお客様の環境内で動くため、セキュリティログが外部のAIサービスに送られることはありません。
技術仕様
検知・分析
- 脅威検知
- ルールベースの検知、行動学習、AI分析を併用
- AI調査
- AIエージェントが根拠を集めてレポートを作成
- インシデント管理
- 関連するアラートを一つのインシデントにまとめて表示
- 脅威の分類
- MITRE ATT&CKに基づいて攻撃の種類を分類
対応・診断
- 自動対応
- 危険度に応じて自動実行または承認後に実行。ロールバック対応
- 攻撃テスト
- Webサイト・サーバーの脆弱性をAIが見つけ、対策を提示
- サーバー点検
- セキュリティ設定の弱点を診断し、対処後に再確認
導入・運用
- 提供形態
- オンプレミス、クラウドサーバーへの導入、API連携。閉域網に対応
- AIの実行環境
- お客様の環境内で動作。外部AIサービスへの送信なし
- レポート・記録
- 役割別レポート、すべての措置の監査記録、チャット・メール通知
導入の流れ
- 1
環境の確認
監視するサーバー、現在お使いのセキュリティ機器、ネットワーク構成を確認します。
- 2
導入
社内サーバーやクラウドサーバーなど、運用中の環境に導入します。最初は遮断せず、監視だけを行う状態で始めます。
- 3
検知の調整
平常時の動きを学習させ、検知結果が妥当かを一緒に確認します。
- 4
対応範囲の決定
どの措置を自動で行い、どの措置に承認を求めるかを決めます。
- 5
運用
自動対応を有効にし、確認が必要な項目だけを通知で受け取ります。
活用シーン
“セキュリティ担当者が1〜2名、または兼任の場合”
アラートを一つずつ開く代わりに、整理されたインシデントだけを確認します。担当者は承認が必要な判断に集中できます。
“分離されたネットワーク内でAIによる監視が必要な場合”
分析用のAIまで内部ネットワークに設置するため、セキュリティログが外部に出ず、すべての措置が記録に残ります。
“人のいない時間帯の空白を埋めたい場合”
決めた範囲の中で先に遮断し、朝には何をなぜ遮断したかをレポートで確認できます。
“クラウドサーバーでサービスを運用している場合”
WebサーバーやDBサーバーとして使っているクラウドサーバーに導入すれば、すぐに監視を始めます。専用の機器を追加せずにセキュリティ運用を整えられます。
“公開前に脆弱性を確認したい場合”
WebサイトのURLを入力するだけでAIが攻撃テストを進めます。必要なときに実行し、対策まで受け取れます。
よくあるご質問
SIEMはログを集めてアラートを出すこと、SOARは人があらかじめ組んだ手順を実行することに重点があります。AI-SecOpsはその間の作業、つまりアラートが本物かどうかを確認して判断する部分をAIが担います。人は結果を確認し、重要な判断だけを行えば済みます。
ありません。分析に使うAIもお客様の環境(社内サーバーまたはお客様のクラウドサーバー)に設置し、その中だけで動作します。インターネットから切り離された閉域網にも導入できます。
社内サーバーに構築するオンプレミス、レンタルしてお使いのクラウドサーバーへの導入、必要な機能だけをAPIで連携する形態に対応しています。WebサーバーやDBサーバーをクラウドで運用されている場合は、そのサーバーに導入してすぐにお使いいただけます。環境に合った構成は、お問い合わせいただければご案内します。
はい。検知した攻撃をMITRE ATT&CKの戦術・技術の分類に沿って整理し、組織のセキュリティポリシーに基づく対応策を併せて提示します。
影響の大きい措置は、担当者の承認がなければ実行されません。自動で実行した遮断も一定時間が過ぎると解除され、いつでも元に戻せます。自動対応をどこまで許可するかはお客様が決められ、すべての措置が記録に残ります。
AI-SecOpsは特定のマルウェアではなく、侵入の過程で現れる振る舞いを見ています。繰り返しのログイン失敗後の成功、普段と異なるアクセス、外部への不審な通信など、ランサムウェアや情報漏えいにつながる初期の兆候を捉え、早い段階で遮断します。
はい。診断するWebサイトのURLを入力するかサーバーを接続すると、AIが攻撃者と同じやり方で検証して脆弱性を見つけ、対策を併せてまとめます。診断は、許可を得た自社システムのみを対象とします。
2026年10月に自社の検証環境で、実際の攻撃シナリオを実行して測定した値です。お客様の環境やポリシーにより異なります。
セキュリティ担当者が少ない、または兼任している中堅・中小企業、ネットワーク分離が求められる公共機関や金融機関、夜間・週末の監視体制を組みにくい組織、クラウドサーバーでサービスを運用している組織に向いています。詳しい構成は、お問い合わせいただければ環境に合わせてご案内します。
AI-SecOps (SUVI-SG) の導入をご検討ですか?
簡単な情報をご記入いただければ、担当者より速やかにご連絡いたします。